Ploon · erkenne · wiedergeh
E Netzwerk verstèt mìr àü àn sinene Pläne.
E Verbindung markiere, e Port verfolge, d'Dienst widder finde: unseri Schemen mache d'Installation lesbar un bereite d'Iigriffe vor.
Lueg de Schemas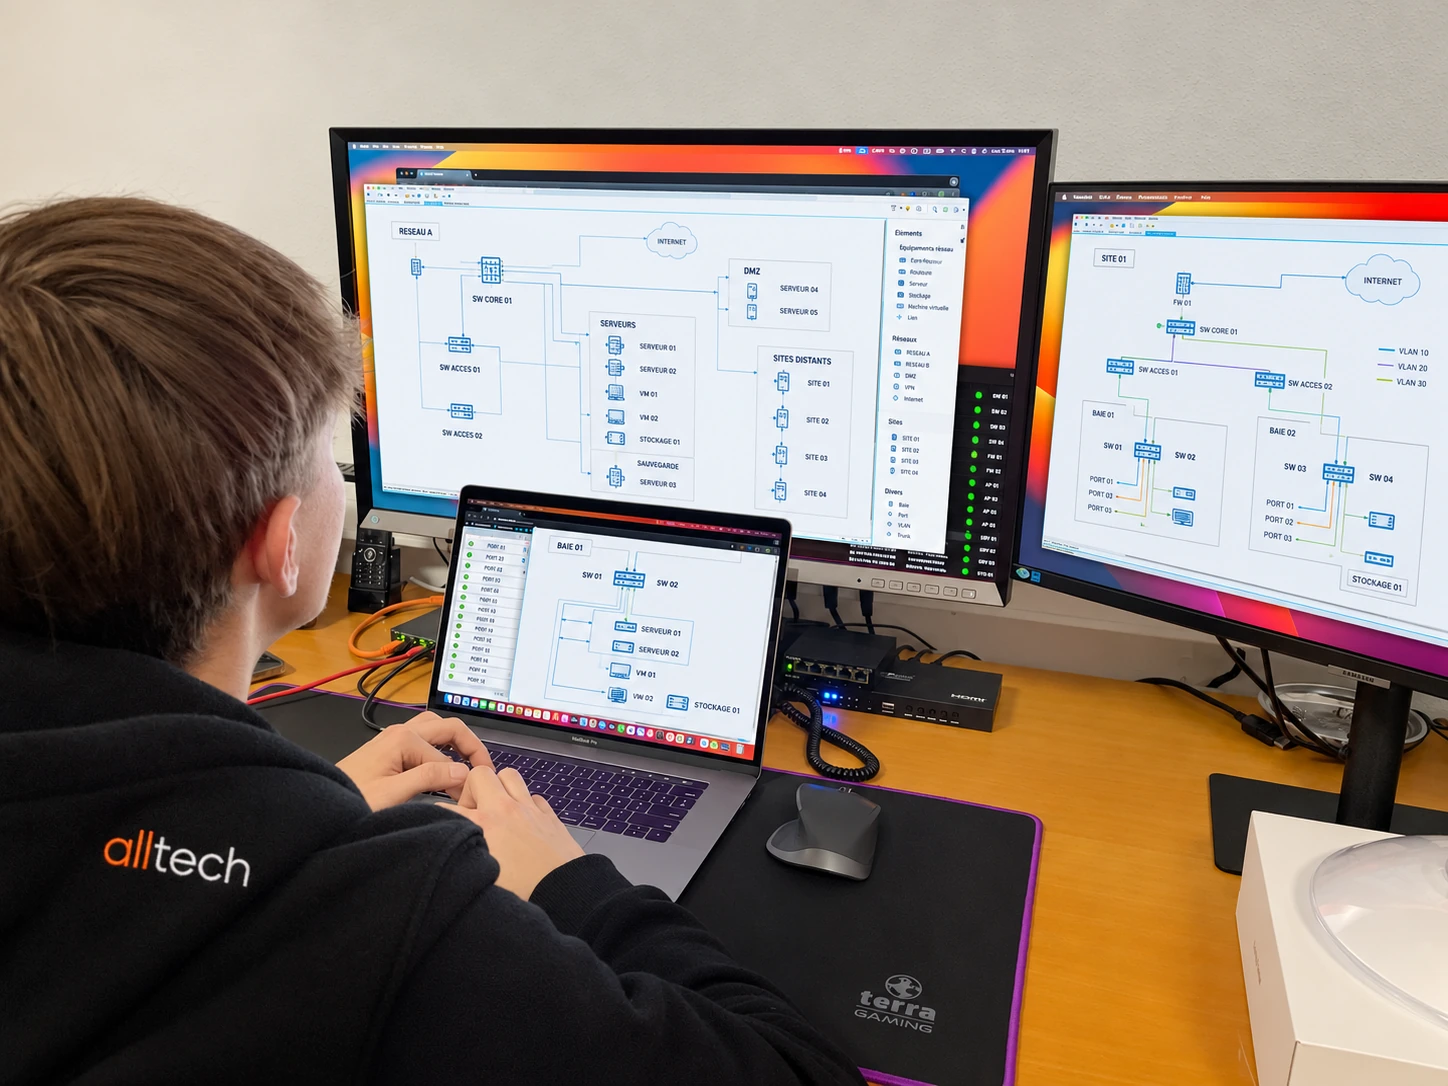
Vun dr Studie bis zum Ìnsatz.
D’Vorbereitung verbindet d’Übersicht mit de Detail vun de Aaschlüsse. Des gleiche Dossier hilft, ene Archidektur z’verstehn, e Ausrüschtung widderzfinde un ihr Entwicklung vorzbereite.
Anonymisierti Uszüg: d’Name, d’Adresse un d’Zugangsinformatione wäre nit gezeigt.
Demo-Architekture
Bürocampus: acht VLAN, ein iwwersichtlichs Netz.
Zwei Kernswitches un zwei Zugangsswitches verteile acht logischi Netz. D Maschine, d Adressen un d Name sìn erfunde; d Gebrauchsbeispiele zeige e Büroinstallation mit Server, Telefonie, WLAN un Videoüberwachung.
Maschine, Name un Adresse sìn fiktiv.
Praktisch: wann Sie e VLAN uswähle, wäre sini Maschine un Verbindunge hervorgehowe.
D’Kommunikation zwische de VLANs wird vum Firewall gefiltert. D’Gäscht nutze sini DHCP/DNS-Dienscht un hàn nur Zugriff uf s’Internet.
D'Hypervisore un de Netzwerkgeräter werre im VLAN 99 verwaltet. D'virtuelle Maschine hàn ihri Schnittstelle im VLAN vun ihrem Dienscht.
Borne im VLAN 99 verwaltet; SSID vun Team un Gäscht den jeweilige VLANs zugordnet.
Demo-Adressplan
| VLAN un Gebrauch | Subnetz un Gateway | Fiktivi Maschine | Prinzip vun de Kommunikation |
|---|---|---|---|
| VLAN 10 Arbetsplätz | 10.77.10.0/24Gateway 10.77.10.1 |
| Zugang zu de erlaubte Dienscht vum VLAN 20. |
| VLAN 20 Server un VM | 10.77.20.0/24Gateway 10.77.20.1 |
| Interni Dienscht, wo uf de zugelossene Netzwerke veröffentlicht sìn. |
| VLAN 30 Telefonie | 10.77.30.0/24Gateway 10.77.30.1 |
| Signalisation un Stimm zum Vermittlung un zum Betreiber. |
| VLAN 40 Team-Wi-Fi | 10.77.40.0/24Gateway 10.77.40.1 |
| SSID DEMO-EQUIPE mit VLAN 40 verbunde; Access Point verwaltet im VLAN 99. |
| VLAN 50 Gäscht-Wi-Fi | 10.77.50.0/24Gateway 10.77.50.1 |
| Nur Internet; Zugriff uf d interne Netz verweigert. |
| VLAN 60 Videoschutz | 10.77.60.0/24Gateway 10.77.60.1 |
| Kameras zum Rekorder; Aaschaue nur uf de zugelàssene Plätz. |
| VLAN 80 Sicherung | 10.77.80.0/24Gateway 10.77.80.1 |
| Sicherungsflüsse nur fer di nötige Dienst; Offline-Kopie getrennt. |
| VLAN 99 Verwaltung | 10.77.99.0/24Gateway 10.77.99.1 |
| Verwaltung vun de Geräte nur iwer de erlaubte Zugänge. |
Ìnfrastruktur, wo im VLAN 99 verwaltet wìrd: C-FW-01 10.77.99.1 · C-CORE-01 10.77.99.2 · C-CORE-02 10.77.99.3 · C-ACC-01 10.77.99.4 · C-ACC-02 10.77.99.5.
Offline-Kopie: kà Netzaaschluss. D’Adressplan un d’Reegle sìn Beispiele, un sìn fer jede Installation ze definiere.
Demo-Architekture
Hotellerie: zehn VLAN fer unterschiedlichi Verwendungszwecke.
Empfang, Fachdienste, Telefonie, Kunde-Wi-Fi, Kamere, Fernseher un technischi Ausrüschtung deile ei physischi Infrastruktur, bliewe aber in getrennte Netz. D'Name un d'Adresse vu dem Beispiel sin erfunde.
Maschine, Name un Adresse sìn fiktiv.
Praktisch: wann Sie e VLAN uswähle, wäre sini Maschine un Verbindunge hervorgehowe.
D’Kommunikation zwische de VLANs wird vum Firewall gefiltert. D’Gäscht nutze sini DHCP/DNS-Dienscht un hàn nur Zugriff uf s’Internet.
D'Hypervisore un de Netzwerkgeräter werre im VLAN 99 verwaltet. D'virtuelle Maschine hàn ihri Schnittstelle im VLAN vun ihrem Dienscht.
Borne im VLAN 99 verwaltet; SSID vun Team un Gäscht den jeweilige VLANs zugordnet.
Demo-Adressplan
| VLAN un Gebrauch | Subnetz un Gateway | Fiktivi Maschine | Prinzip vun de Kommunikation |
|---|---|---|---|
| VLAN 10 Empfang | 10.88.10.0/24Gateway 10.88.10.1 |
| Zugang zum Berufsdienscht vum VLAN 20 un zum erlaubte Drucke. |
| VLAN 20 Gschäftsdienscht | 10.88.20.0/24Gateway 10.88.20.1 |
| Dienscht, wo an de Arbeitsplätz un fer de vorgsehene Ìsätz zuegänglich sìn. |
| VLAN 30 Telefonie | 10.88.30.0/24Gateway 10.88.30.1 |
| Telefon zum Standard un zu de Betreiberdienst, wo nêtig sìn. |
| VLAN 40 Team-Wi-Fi | 10.88.40.0/24Gateway 10.88.40.1 |
| SSID DEMO-STAFF mit VLAN 40 verbunde; Access Point verwaltet im VLAN 99. |
| VLAN 50 Wi-Fi fer d'Kunde | 10.88.50.0/24Gateway 10.88.50.1 |
| Nur Internet; Zugriff uf d interne Netz verweigert. |
| VLAN 60 Kameras | 10.88.60.0/24Gateway 10.88.60.1 |
| Kameras zum Rekorder; Aaschaue vun de zugelàssene Plätz. |
| VLAN 70 TV un Aazeige | 10.88.70.0/24Gateway 10.88.70.1 |
| Zugelossene TV- un Affichage-Dienscht, getrennt vun de Kunde- un Gschäftsnetzwerk. |
| VLAN 80 Gebäudetechnik | 10.88.80.0/24Gateway 10.88.80.1 |
| Definierti Flüss zu de Kontroller un zum Überwachungsplatz. |
| VLAN 90 Sicherung | 10.88.90.0/24Gateway 10.88.90.1 |
| Nùr d’Flüss, wo fer d’Sicherung nëtig sìn ; Kopie ùffline, vum Netz getrennt. |
| VLAN 99 Verwaltung | 10.88.99.0/24Gateway 10.88.99.1 |
| Verwaltigszugang nur fer de erlaubte Persone un Geräte. |
Ìnfrastruktur, wo im VLAN 99 verwaltet wìrd: H-FW-01 10.88.99.1 · H-CORE-01 10.88.99.2 · H-CORE-02 10.88.99.3 · H-ACC-01 10.88.99.4 · H-ACC-02 10.88.99.5.
Offline-Kopie: kà Netzaaschluss. D’Adressplan un d’Reegle sìn Beispiele, un sìn fer jede Installation ze definiere.
01 · Netzwerkarchitektur
Ei Netzkern un seini Glasfaser-Verbindunge.
Zwei Kernswitches, zwei Zugangsswitches, e Firewall un dr Ànschluss vum Betreiber: die Ansicht zeigt d Geräte un ihri Verbindunge.
D'Uftrag: d'Verbindunge zwische de Geräte erkenne, d'benutzte Ports unterscheide un e Referenzansicht fer d'Anschlüss un d'Erweiterunge bhalte.
02 · Port-Verkabelung
Vun dr Wandsteckdos bis zum Schalterport.
D’Verteilerfeld hat 24 Positionen. D’Schema stellt d’Steckdose un d’Ports vunem 48-Port-Switch gegenüber, mìt de dokumentierte Entsprechunge.
D'Uftrag: e Dose ohne Herumsuche wiederfinde, sin Anschluss identifiziere un e Verlegung oder e Reparatur vorbereite, ohne d'Orientierung im Schaltschrank zu verliere.
03 · Server un VM
De physisch Server, sini virtuelle Maschine un ihri Rolle.
Ene gegliederti Ansicht unterscheidet d’Lizenzverwaltung, d’virtuelle Arbeitsplätz, d’Sicherung, d’Verzeichnisdienste un de Zuegang zu de Sitzunge.
D'Uftrag: erklären, wo de Dienschte laufe, d'Abhängigkeite sichtbar mache un de Betrieb vun de Plattform un d'Begleitung vun de Benutzer vorbereite.
Erst verstehn, dann ändere.
E Verbindung zum Widderfinne, e Schrank zum Iwwerarbeite oder en Server zum Weiterentwickle: mir stelle de Pläng in de Dienscht vun de Intervention un vun de Übertragung.
Ìwwer Ìhr Installation schwätze